


WEBSITE SỞ NGÀNH

Security Bootcamp 2026: Phòng thủ mạng trước tốc độ của AI
AI đang chuyển nhanh từ công cụ cung cấp thông tin sang hệ thống có khả năng thực hiện hành động. Sự dịch chuyển này mở ra cơ hội nâng cao năng lực phòng thủ mạng, nhưng đồng thời đặt ra yêu cầu mới về kiểm soát, quản trị rủi ro và trách nhiệm của con người. Khi AI được trao càng nhiều quyền hành động, cơ chế giám sát càng phải chặt chẽ.
Nền tảng AI và các phần mềm DN sử dụng hằng ngày đang trở thành những mục tiêu mới của tin tặc. (Ảnh: Dark Reading).
AI làm thay đổi tốc độ của các cuộc tấn công mạng
Sự phát triển của trí tuệ nhân tạo (AI) đang làm thay đổi đáng kể tốc độ và phương thức tiến hành các cuộc tấn công mạng. AI không chỉ giúp tự động hóa nhiều công đoạn trong quá trình tấn công mà còn rút ngắn đáng kể thời gian từ khi một lỗ hổng được công bố đến khi bị khai thác.
Theo Báo cáo Săn tìm mối đe dọa năm 2026 của CrowdStrike (CrowdStrike 2026 Threat Hunting Report), dựa trên dữ liệu thu thập từ tháng 1 đến tháng 6/2026, có tới 88% lỗ hổng đã xuất hiện mã khai thác công khai bị tấn công trong vòng 48 giờ.
Theo ông Đỗ Đình Huân, Giám đốc An ninh Sản phẩm tại Công ty Cổ phần VinSOC, trong một số trường hợp, khoảng thời gian từ khi một lỗ hổng được công bố đến khi bị tin tặc đưa vào khai thác chỉ còn khoảng 20 giờ. AI đang góp phần tự động hóa nhiều công đoạn, từ thu thập thông tin, xác định mục tiêu đến hỗ trợ triển khai các kỹ thuật tấn công.
Tại Việt Nam, năm 2025 ghi nhận khoảng 552.000 cuộc tấn công mạng nhằm vào các hệ thống thông tin, với 52,3% tổ chức, doanh nghiệp (DN) chịu tổn hại. Thiệt hại do lừa đảo trực tuyến vượt 8.000 tỷ đồng. Trong khi đó, chỉ 11% tổ chức được đánh giá có đủ năng lực phòng, chống tấn công mạng và 56% đơn vị chưa có cán bộ chuyên trách về an toàn thông tin (ATTT).
Đáng chú ý, phạm vi rủi ro cũng đang mở rộng cùng với quá trình số hóa. “Rủi ro cũng không còn giới hạn ở các hệ thống công nghệ truyền thống. Điện toán đám mây, nền tảng AI và các phần mềm DN sử dụng hằng ngày đang trở thành những mục tiêu mới của tin tặc”, ông Đỗ Đình Huân cho biết.
Điều này, theo ông Đức Đức Huân, bài toán ATTT đang chuyển từ bảo vệ từng hệ thống riêng lẻ sang quản lý một hệ sinh thái công nghệ ngày càng kết nối và phụ thuộc lẫn nhau.
Bảo vệ AI trở thành một phần của bảo đảm an toàn thông tin
Trong bối cảnh AI ngày càng tham gia sâu vào hoạt động phòng thủ, chính công nghệ này cũng trở thành một mắt xích cần được bảo vệ.
Đây là một trong những vấn đề được đặt ra tại Security Bootcamp 2026, diễn ra từ ngày 10-12/9/2026 tại TP. Buôn Ma Thuột, tỉnh Đắk Lắk, với chủ đề “Agentic Security” (Bảo mật dựa trên tác nhân).
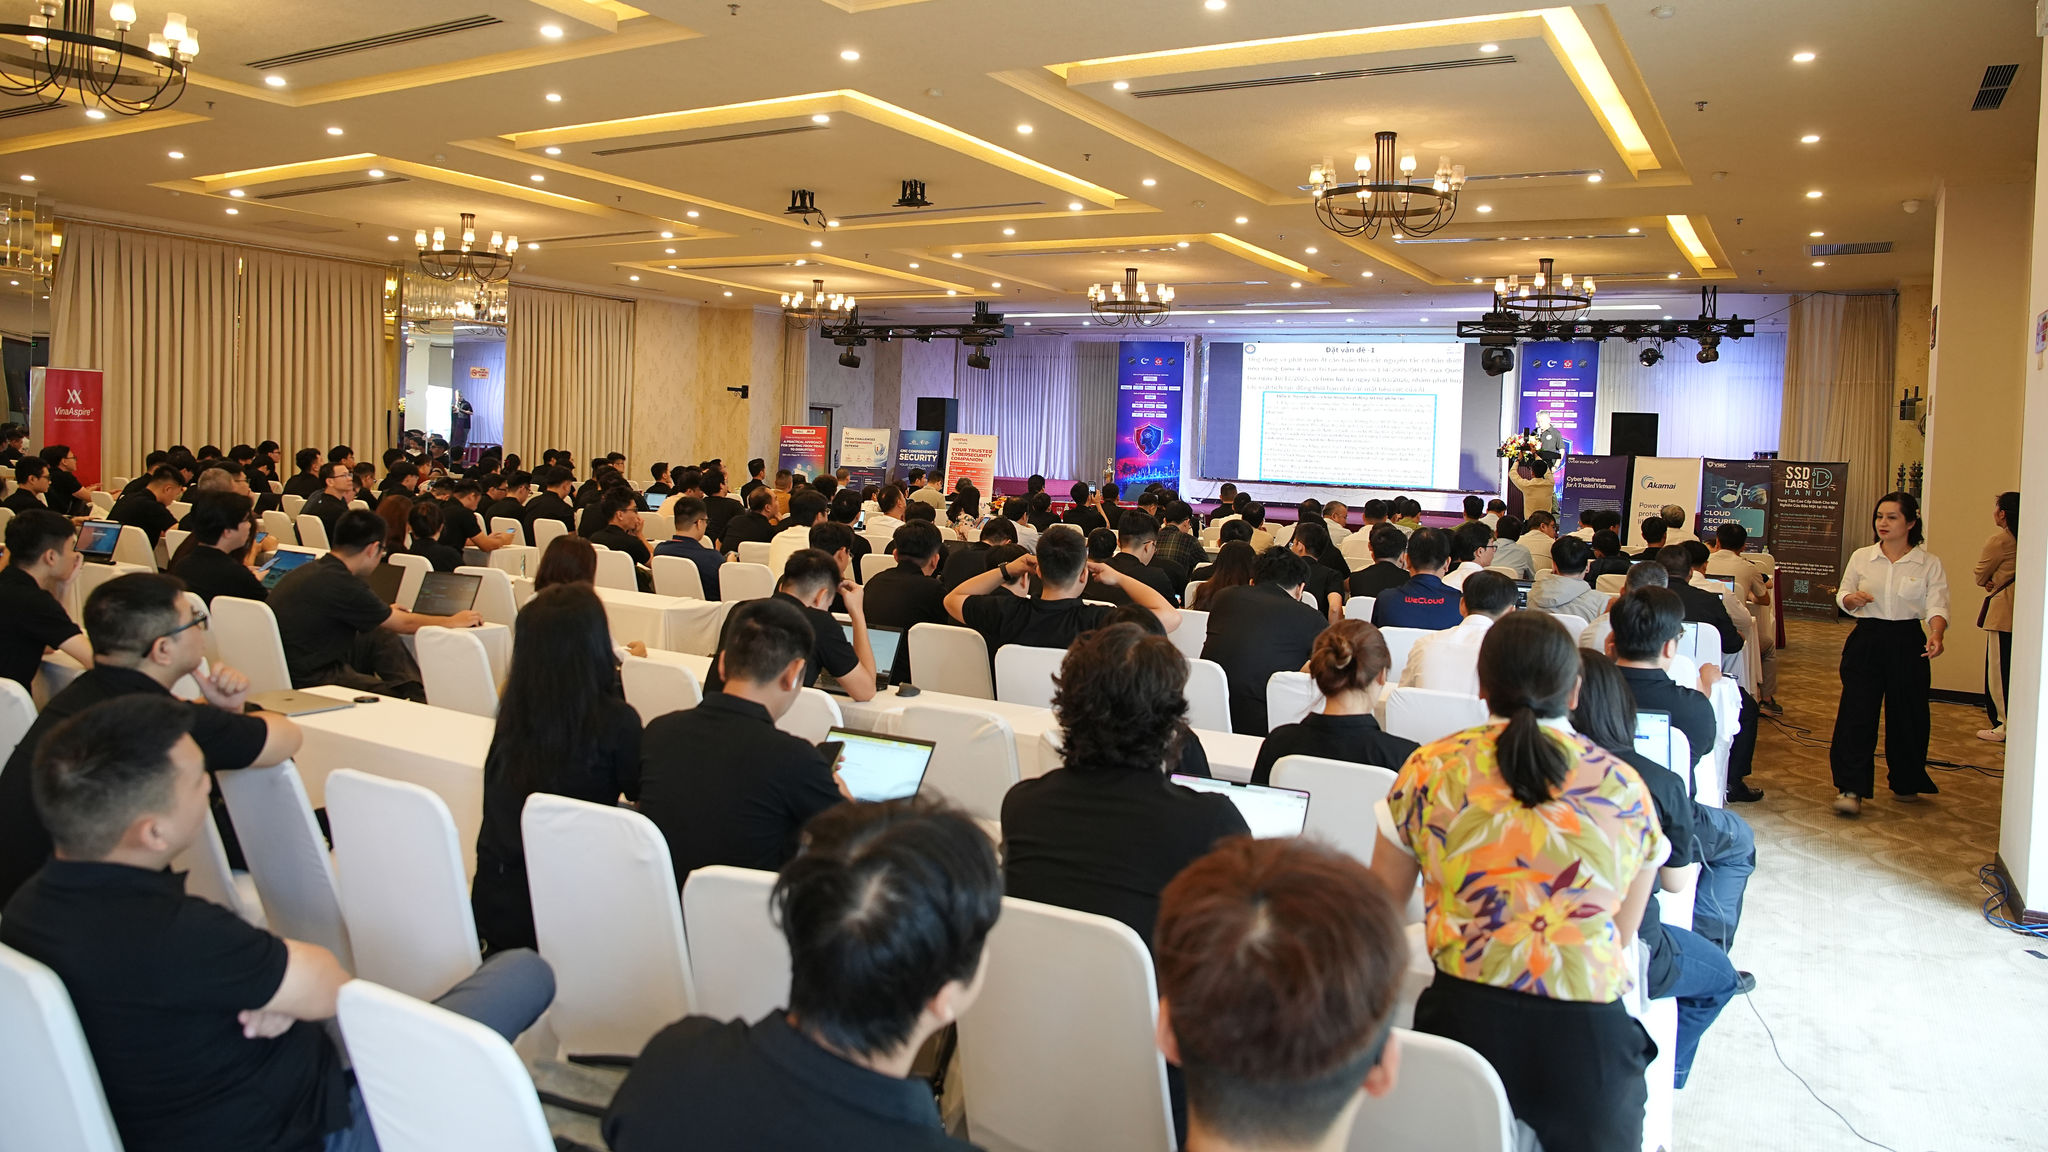
Security Bootcamp 2026 diễn ra với chủ đề “Agentic Security”. (Ảnh: PV).
Nếu trước đây AI chủ yếu được sử dụng như một công cụ hỗ trợ chuyên gia tìm kiếm, phân tích các dấu hiệu bất thường, thì mô hình AI tác nhân (AI Agent) hướng tới khả năng chủ động hơn trong quá trình phòng thủ, từ theo dõi, phát hiện đến đề xuất phương án và hỗ trợ phản ứng trước các cuộc tấn công.
Sự thay đổi này đồng nghĩa với việc AI được trao nhiều quyền hơn trong hệ thống. Và khi quyền hành động tăng lên, yêu cầu kiểm soát cũng phải tăng tương ứng.
Tại Security Bootcamp 2026, Viettel Cyber Security chia sẻ chủ đề “Mind Inception - AI đang điều khiển AI?”, tập trung vào nguy cơ chính hệ thống AI trở thành mục tiêu bị can thiệp và thao túng.
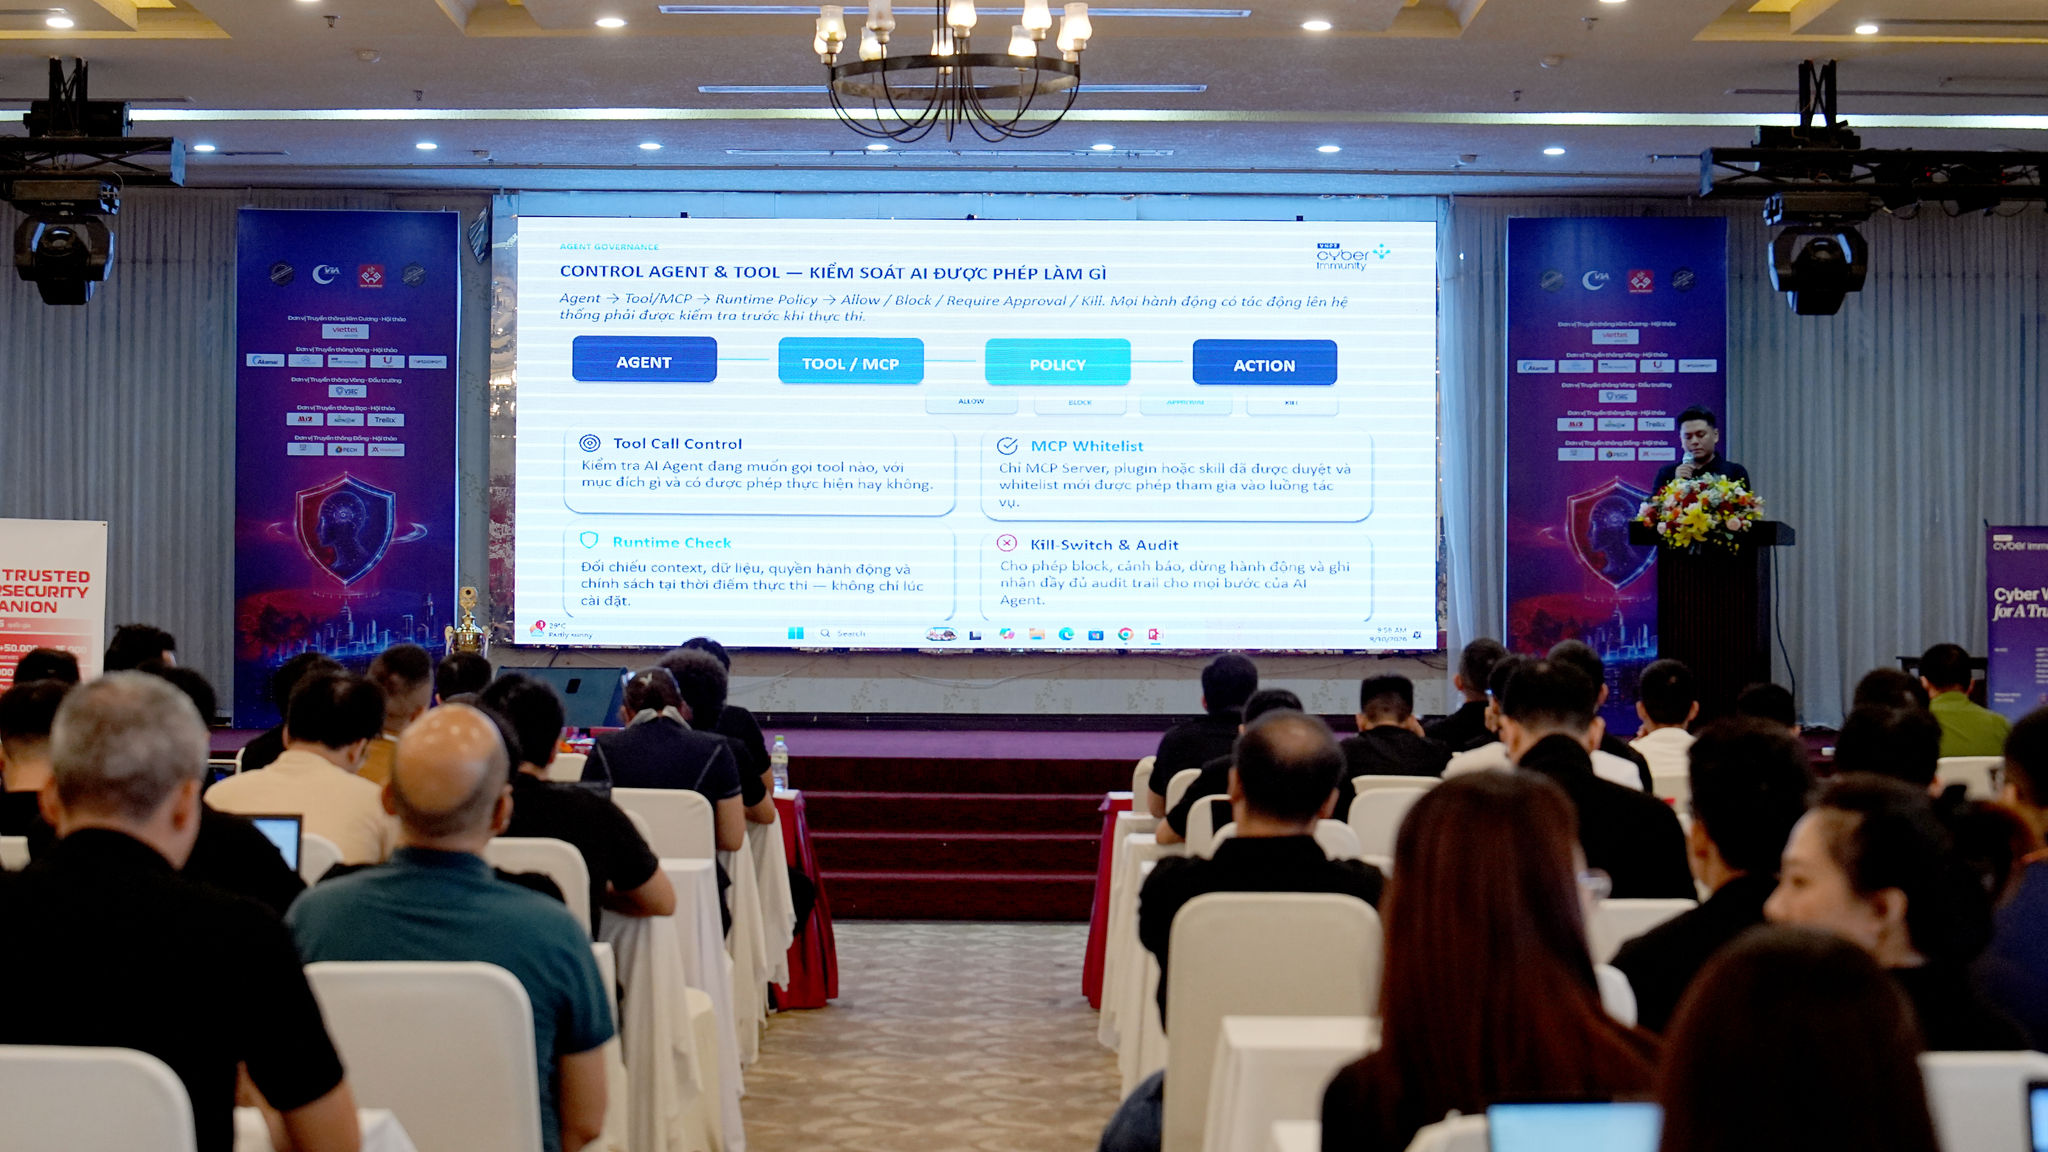
Việc đưa bảo mật vào ngay từ giai đoạn thiết kế được đánh giá có thể giúp giảm 40% các lỗ hổng thường xuyên lặp lại. (Ảnh: PV).
Theo chia sẻ của chuyên gia, một số kỹ thuật tấn công có thể khiến mô hình AI hiểu sai dữ liệu hoặc đưa ra phản hồi lệch khỏi mục tiêu ban đầu. Tỷ lệ vượt qua cơ chế bảo vệ trong một số tình huống được ghi nhận từ 88% đến 100%.
Những con số này cho thấy bảo đảm an toàn cho AI không thể chỉ dừng ở việc sử dụng AI để phát hiện các mối đe dọa. Chính mô hình, dữ liệu, giao diện tương tác và các quyền mà AI được cấp cũng cần được bảo vệ.
Do đó, kiểm soát AI cần được thực hiện xuyên suốt vòng đời vận hành, từ dữ liệu mà hệ thống được phép tiếp cận, nội dung yêu cầu, cách thức xử lý thông tin cho tới phạm vi hành động mà AI được phép thực hiện.
Khi AI được tích hợp sâu vào phần mềm, công cụ và quy trình vận hành của DN, rủi ro càng trở nên phức tạp. Một điểm yếu trong phần mềm hoặc dịch vụ trung gian có thể trở thành “cửa ngõ” để tin tặc tiếp cận sâu hơn vào hệ thống.
Từ thực tế này, chuyên gia Viettel Cyber Security nhấn mạnh cách tiếp cận phòng thủ chủ động, trong đó rủi ro cần được nhận diện và xử lý ngay từ sớm thay vì chờ đến khi sự cố xảy ra mới khắc phục.
Việc đưa bảo mật vào ngay từ giai đoạn thiết kế được đánh giá có thể giúp giảm 40% các lỗ hổng thường xuyên lặp lại. Bên cạnh đó, mô hình huy động 312 kỹ sư phát triển sản phẩm cùng tham gia phát hiện rủi ro đã giúp tìm ra hơn 2.000 lỗ hổng ngay trong quá trình phát triển phần mềm.
Từ ứng dụng AI đến yêu cầu tự chủ công nghệ
Cùng với vấn đề bảo mật, khả năng tự chủ trong ứng dụng và phát triển AI cũng được các chuyên gia đặt ra như một yêu cầu quan trọng.
Theo ông Lê Trung Nghĩa, Phó viện trưởng Viện Nghiên cứu, Đào tạo và Phát triển Tài nguyên Giáo dục Mở thuộc Hiệp hội các trường đại học, cao đẳng Việt Nam (AVU&C), việc ứng dụng và phát triển AI cần tuân thủ các nguyên tắc cơ bản trong hoạt động AI theo Luật AI 2025 và các luật liên quan của Việt Nam.
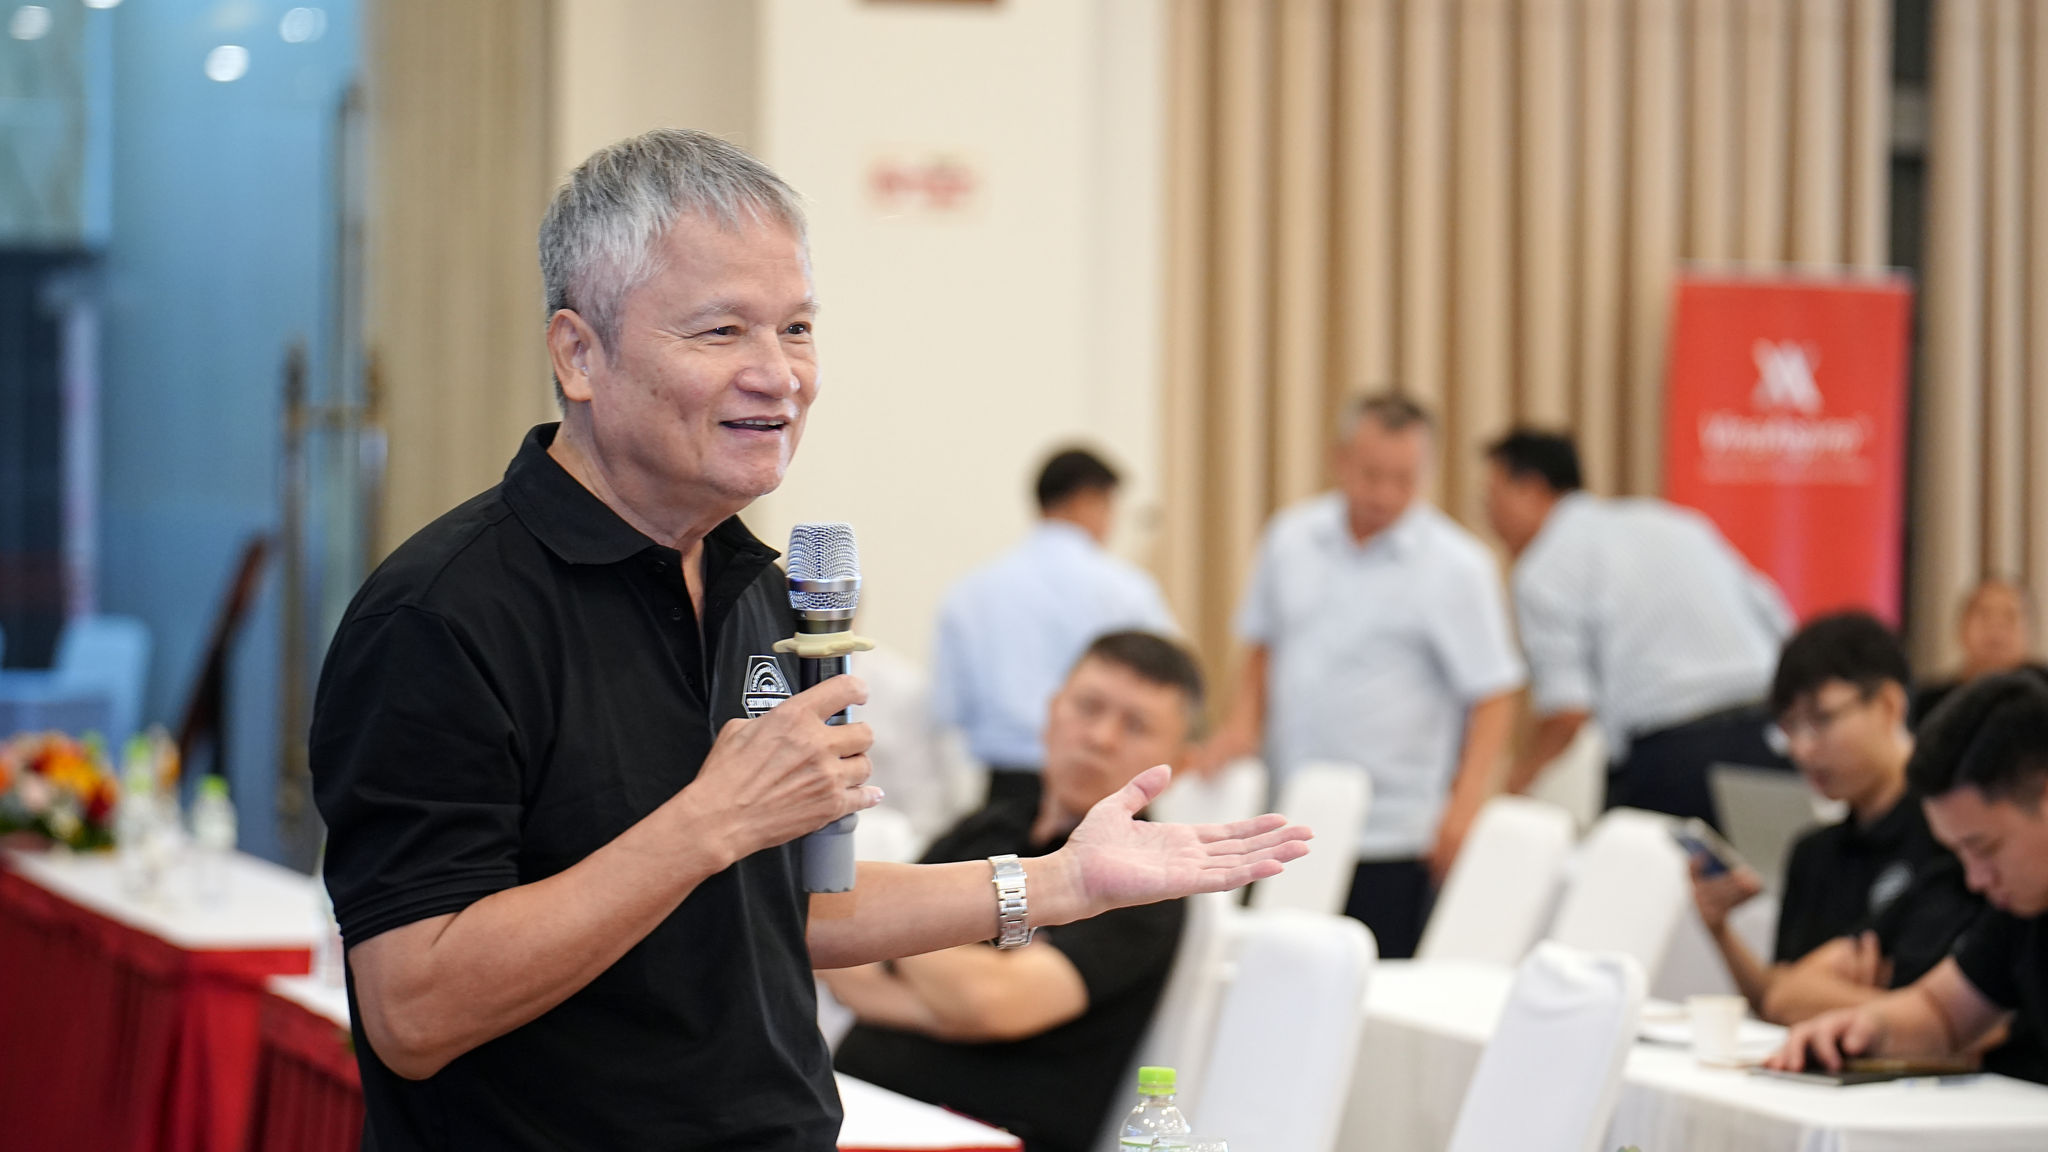
Ông Lê Trung Nghĩa: Để tăng khả năng tự chủ trong ứng dụng và phát triển AI, cần chú trọng AI nguồn mở. (Ảnh: PV)
Ông Lê Trung Nghĩa cho rằng để tăng khả năng tự chủ trong ứng dụng và phát triển AI, cần chú trọng AI nguồn mở, đặc biệt trong những lĩnh vực liên quan đến ATTT, an ninh thông tin và các tình huống nhạy cảm. Với hệ thống AI nguồn mở, các thành phần như mã nguồn, dữ liệu và tài liệu cần được cấp phép phù hợp, tạo điều kiện cho việc sử dụng, nghiên cứu, sửa đổi và chia sẻ theo các điều kiện của giấy phép.
Ông Lê Trung Nghĩa cũng đề cập đến những vấn đề pháp lý và quản trị còn đang được đặt ra đối với AI tạo sinh. Theo ông, đầu ra của các hệ thống AI tạo sinh không đủ điều kiện để được bảo hộ bản quyền và thuộc phạm vi công cộng. Tuy nhiên, nhiều vấn đề liên quan đến AI vẫn đang tiếp tục được thảo luận ở phạm vi toàn cầu, trong đó có việc xác định và ghi nhận nguồn gốc dữ liệu được sử dụng để huấn luyện hệ thống AI.
Như vậy, câu chuyện về AI không chỉ dừng ở năng lực tính toán hay hiệu quả của mô hình. Đằng sau mỗi hệ thống AI là một chuỗi vấn đề liên quan đến dữ liệu, bản quyền, bảo mật, trách nhiệm và cơ chế kiểm soát.
Con người vẫn giữ vai trò trung tâm
Theo ông Vũ Thế Bình, Phó Chủ tịch, Tổng Thư ký Hiệp hội Internet Việt Nam (VIA), AI đang dịch chuyển rất nhanh từ khả năng cung cấp thông tin sang khả năng hành động.
“Điều này mở ra cơ hội lớn cho ngành ATTT và an ninh mạng, nhưng cũng đặt ra một nguyên tắc rất rõ: công nghệ càng được trao nhiều quyền, trách nhiệm kiểm soát của con người càng phải lớn”.
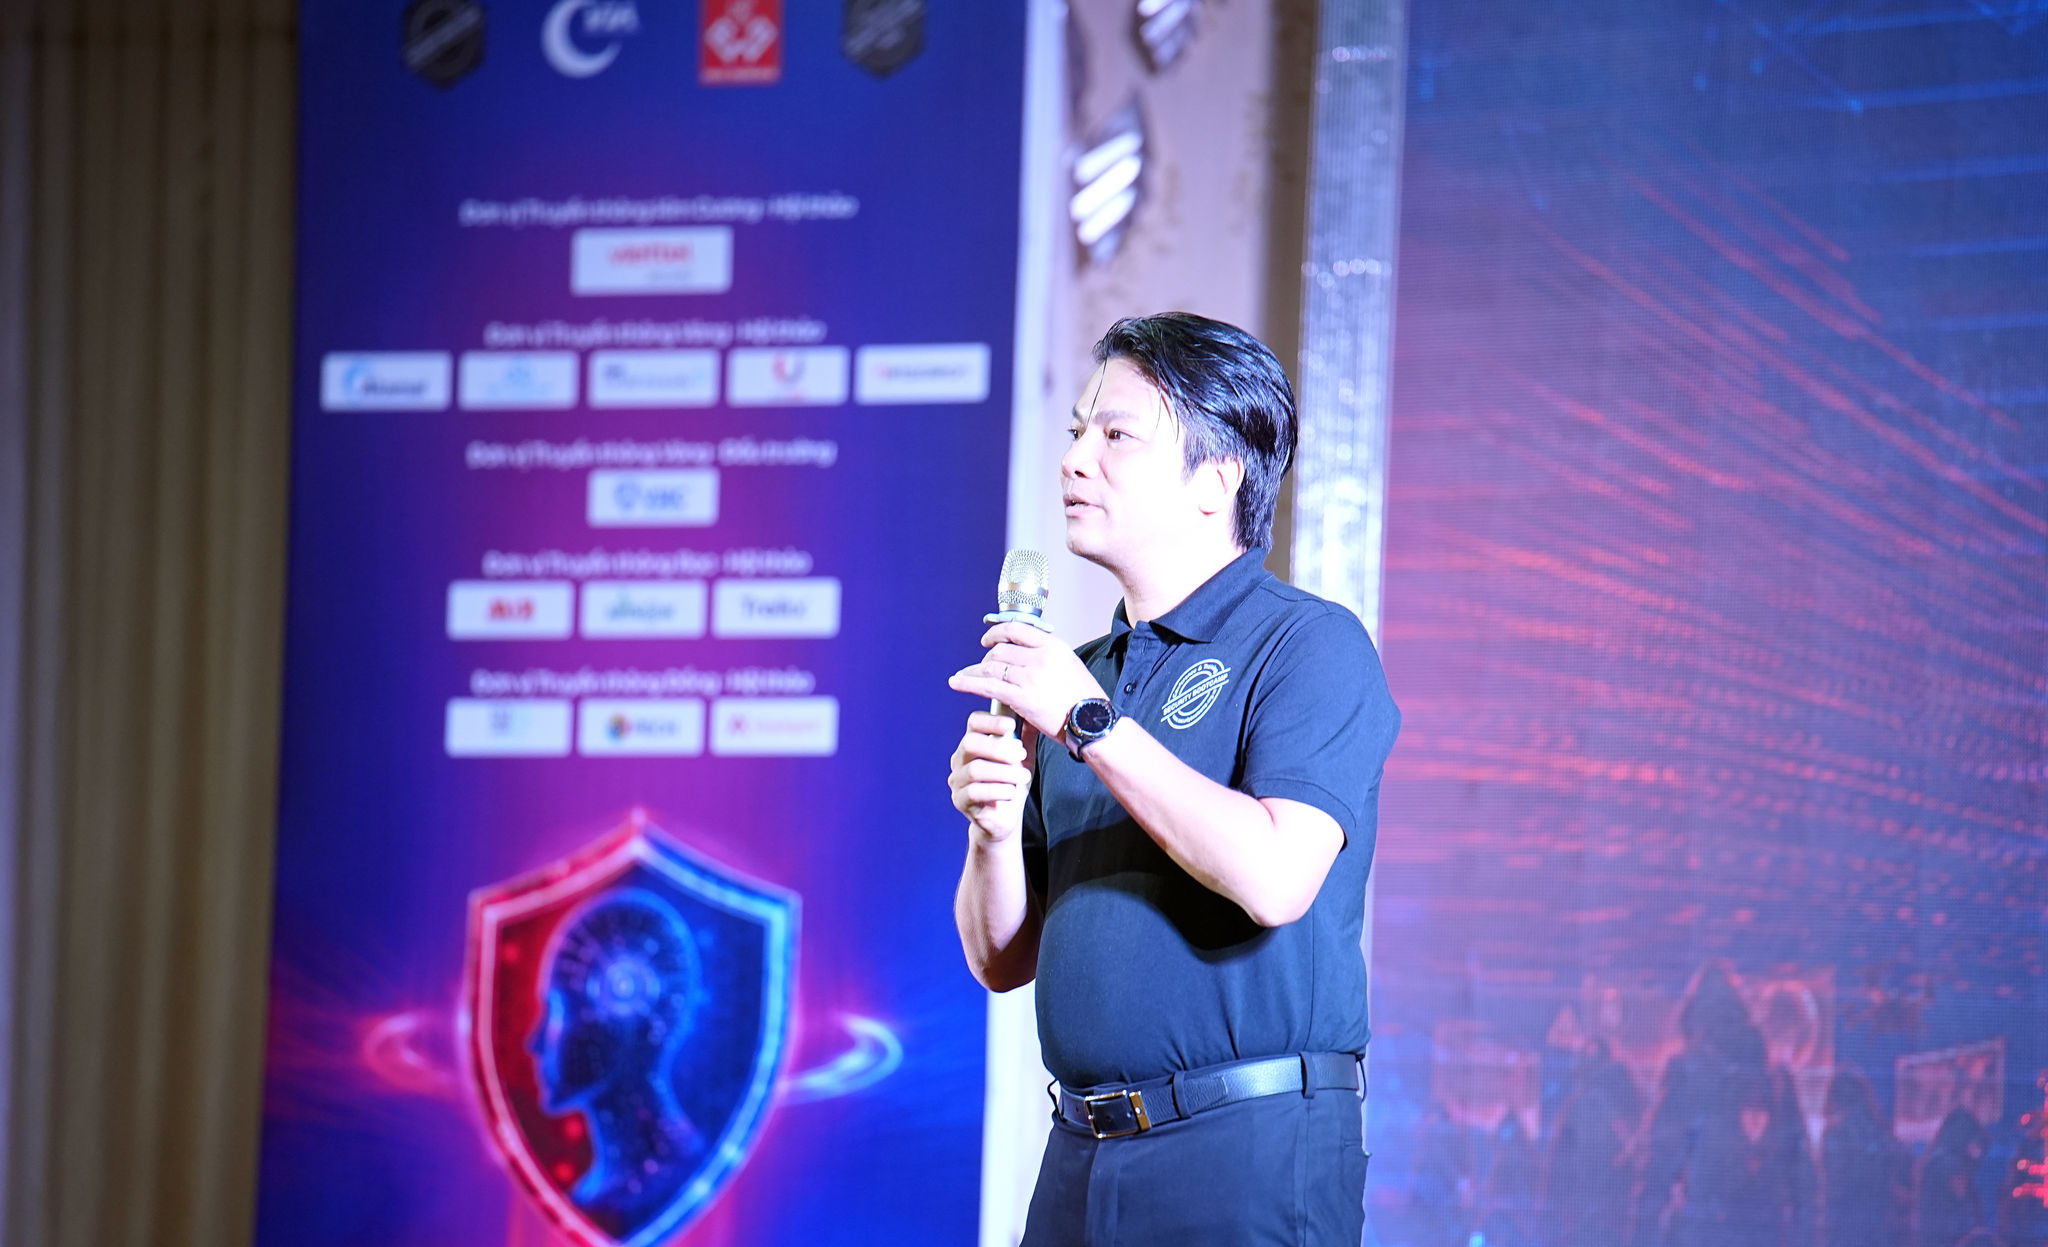
Ông Vũ Thế Bình: vấn đề không phải là lựa chọn giữa AI và con người. Điều quan trọng là sử dụng AI để nâng cao năng lực của con người, đồng thời bảo đảm những quyết định quan trọng vẫn có thể được giám sát, kiểm chứng và chịu trách nhiệm. (Ảnh: PV).
Theo ông Vũ Thế Bình, vấn đề không phải là lựa chọn giữa AI và con người. Điều quan trọng là sử dụng AI để nâng cao năng lực của con người, đồng thời bảo đảm những quyết định quan trọng vẫn có thể được giám sát, kiểm chứng và chịu trách nhiệm.
Cách tiếp cận này, theo ông Vũ Thế Bình, đặc biệt có ý nghĩa khi AI tác nhân ngày càng có khả năng thực hiện nhiều nhiệm vụ thay cho con người. Nếu một hệ thống chỉ cung cấp thông tin, con người có thể trực tiếp đánh giá và quyết định. Nhưng khi AI có khả năng tự động thực hiện hành động, hậu quả của một quyết định sai có thể nhanh chóng lan rộng.
Vì vậy, bài toán đặt ra không chỉ là làm thế nào để AI thông minh hơn, mà còn là AI được phép làm gì, trong phạm vi nào, dưới sự giám sát của ai và ai chịu trách nhiệm khi hệ thống xảy ra sai sót. “Đây cũng là tinh thần được đặt ra tại Security Bootcamp 2026: không chỉ nói về một xu hướng công nghệ, mà hướng tới những câu hỏi thực tế về công nghệ, từ khả năng giải quyết vấn đề, cách thức triển khai đến giá trị thực sự được tạo ra”.
Thực chiến để nâng cao năng lực phòng thủ
Bên cạnh các phiên chuyên môn, Security Bootcamp Arena là hoạt động thực chiến nổi bật của Security Bootcamp 2026, quy tụ gần 30 đội đến từ các tổ chức tài chính và DN.
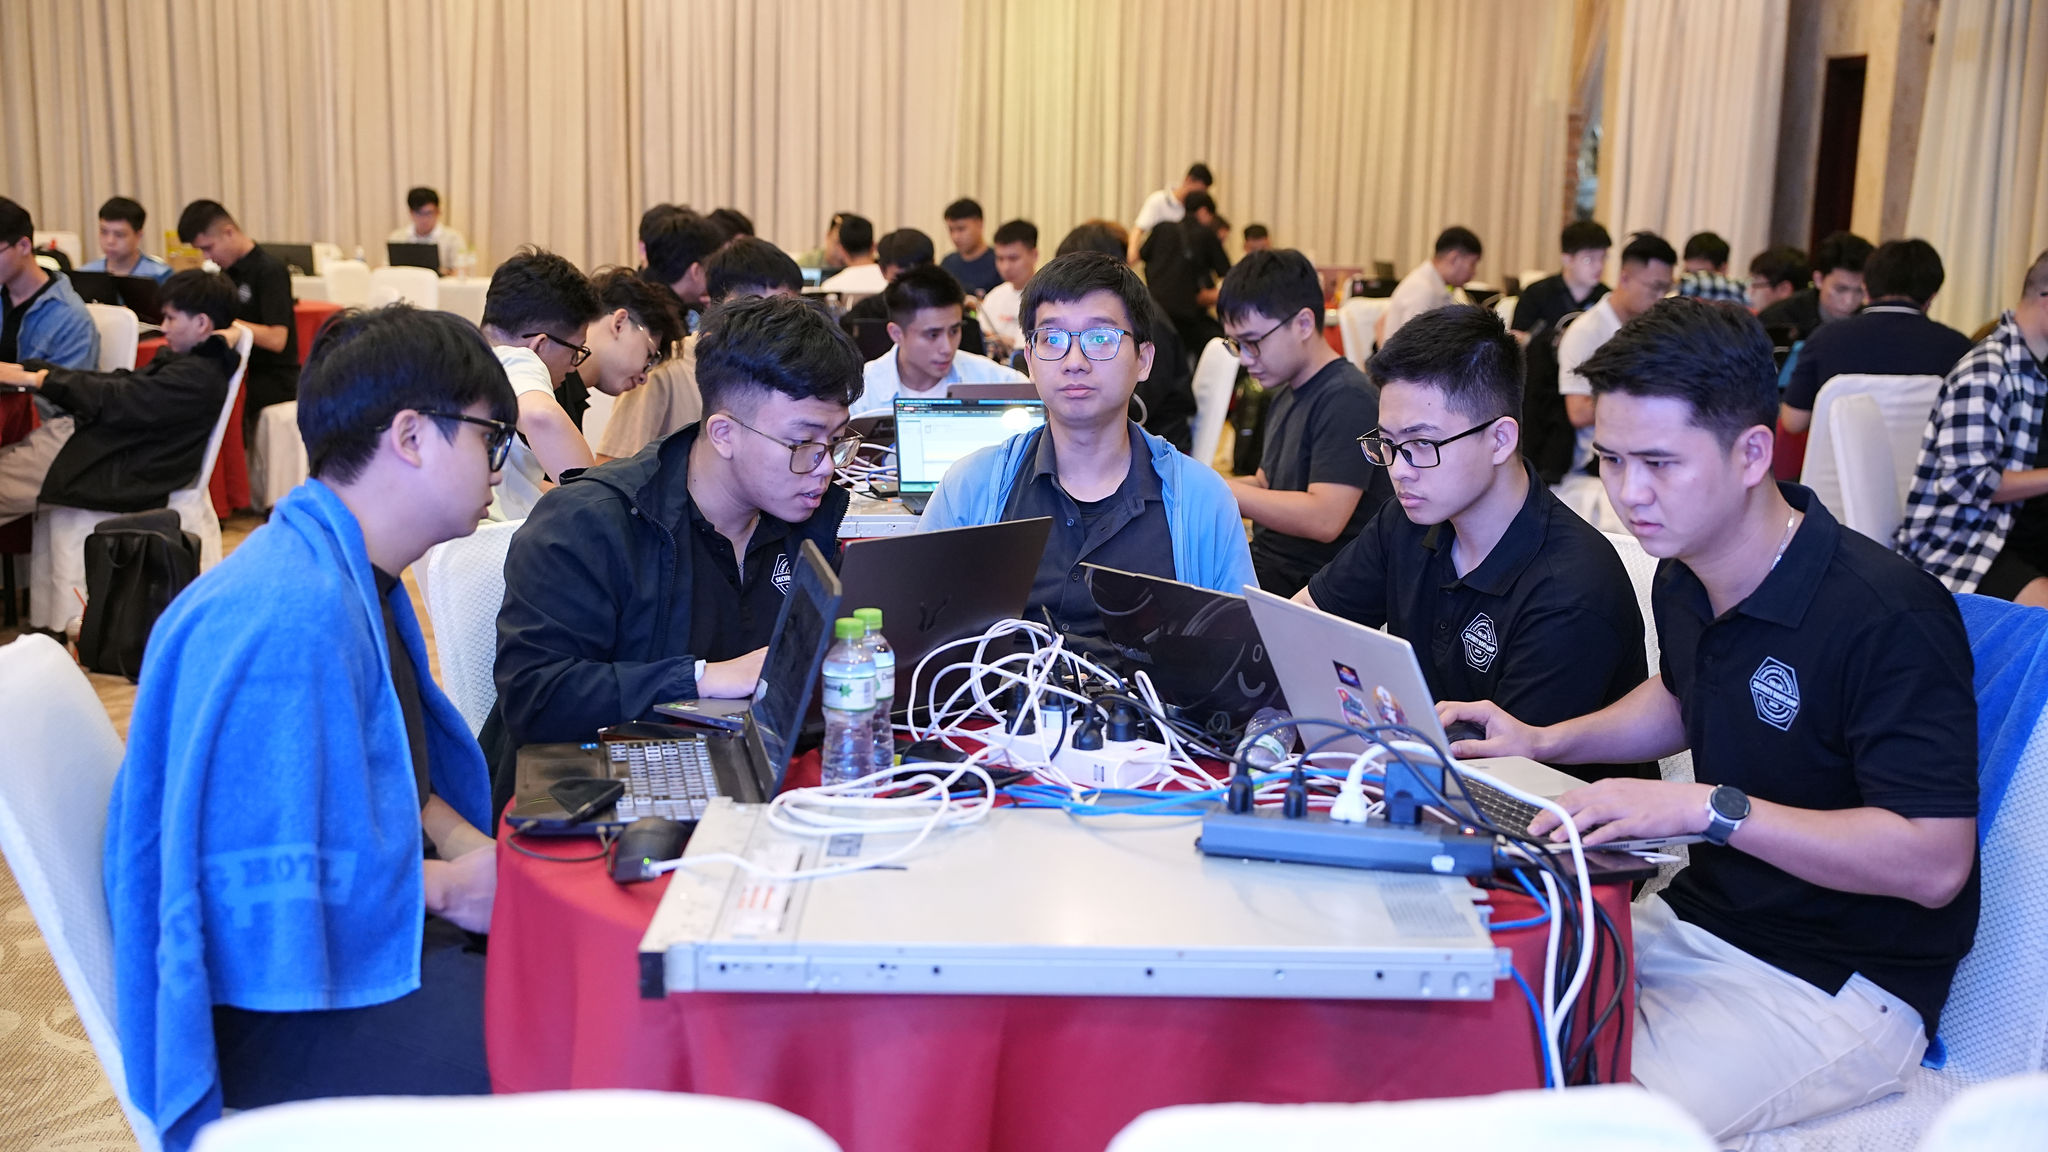
Các đội dự thi Security Bootcamp Arena. (Ảnh: PV).
Thay vì xử lý các câu hỏi lý thuyết, mỗi đội được bàn giao một hệ thống máy chủ mô phỏng hạ tầng của một DN vừa bị mã độc tống tiền tấn công. Các đội phải đưa hệ thống hoạt động trở lại, điều tra cách thức tin tặc xâm nhập, xác định dữ liệu có thể đã bị lấy đi và khắc phục những điểm yếu còn tồn tại. Đồng thời, các đội phải tiếp tục bảo vệ hệ thống của mình trước các đội khác và tìm cách phát hiện điểm yếu trong hệ thống đối phương.
Đề thi mô phỏng khá sát công việc của một đội ngũ an ninh mạng trong thực tế: vừa khôi phục hệ thống sau sự cố, vừa điều tra nguyên nhân, vá lỗ hổng, duy trì hoạt động và ứng phó với những cuộc tấn công tiếp theo.
Một trong những thử thách của đấu trường là mô phỏng hình thức tấn công thông qua chuỗi phần mềm và công cụ mà DN sử dụng. Qua đó, các đội không chỉ xử lý một điểm yếu riêng lẻ mà phải nhận diện cả chuỗi nguy cơ có thể lan truyền từ hệ thống này sang hệ thống khác.
Kết quả, Giải Nhất Security Bootcamp Arena 2026 thuộc về AIIATTACK - Trung tâm Đổi mới sáng tạo NAB Việt Nam; Giải Nhì thuộc về OPSWAT - Công ty TNHH Phần mềm OPSWAT Việt Nam; Giải Ba thuộc về VinSOC - Công ty Cổ phần VinSOC và VPS - Công ty Cổ phần Chứng khoán VPS.
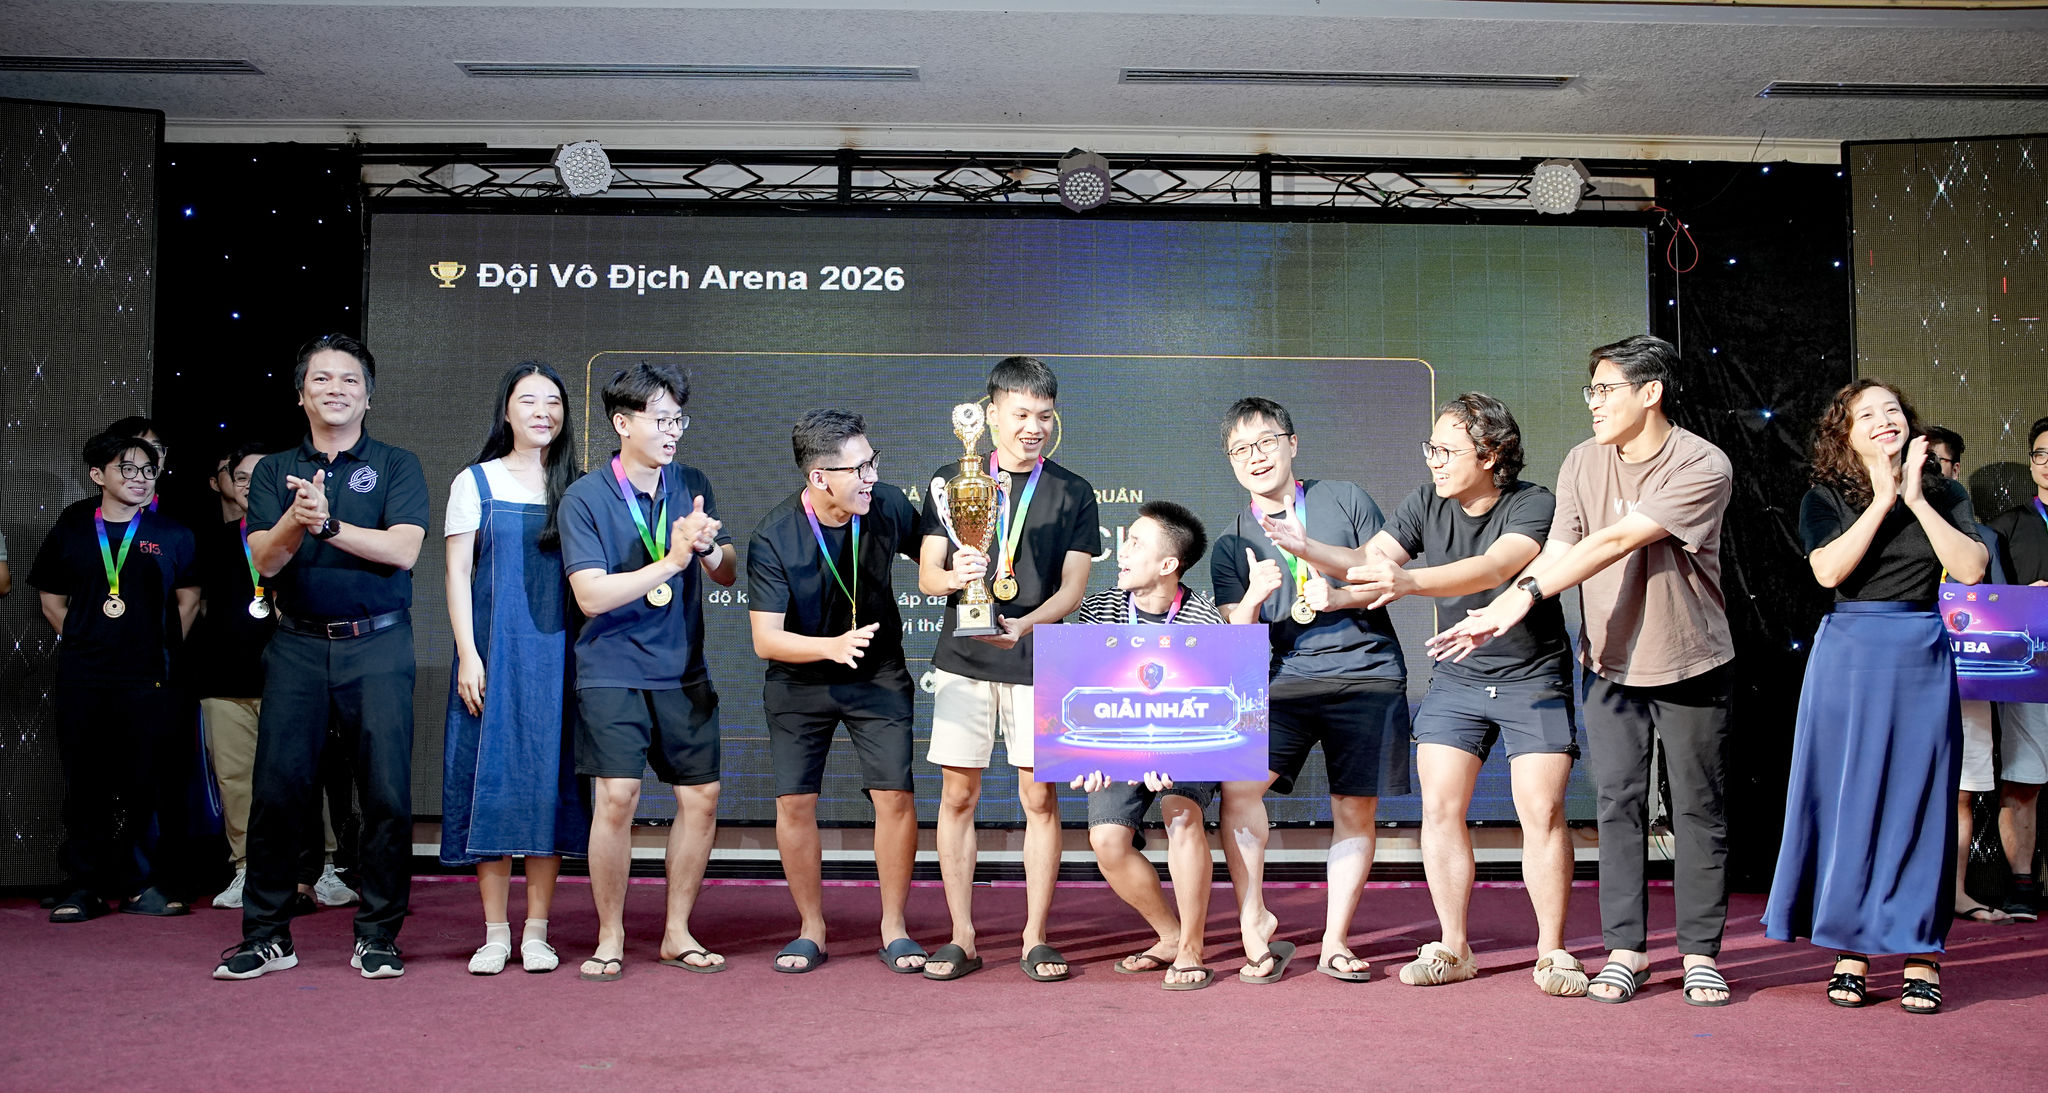
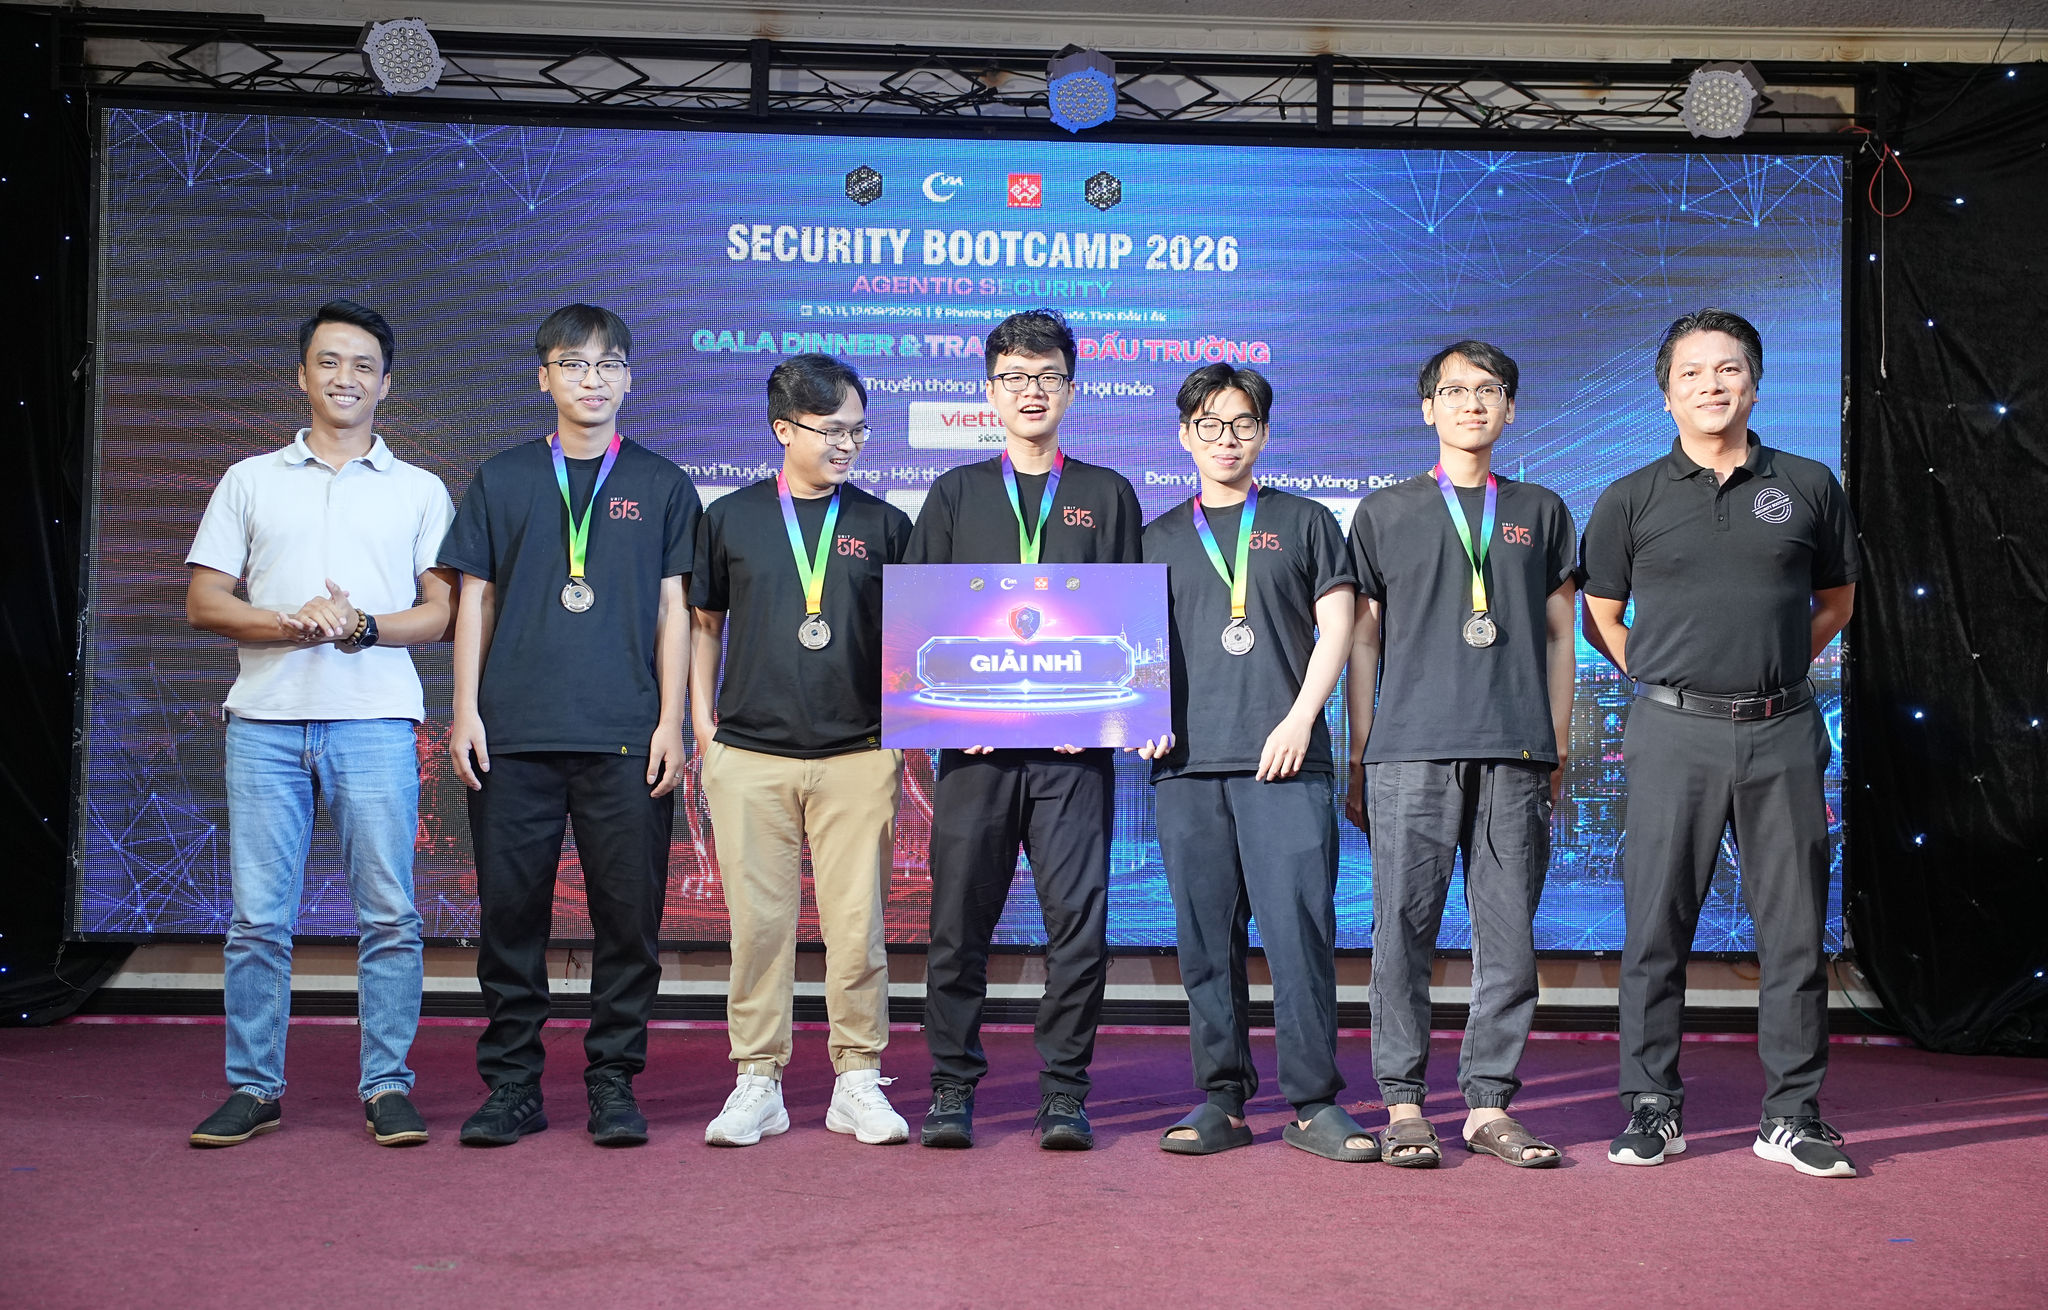
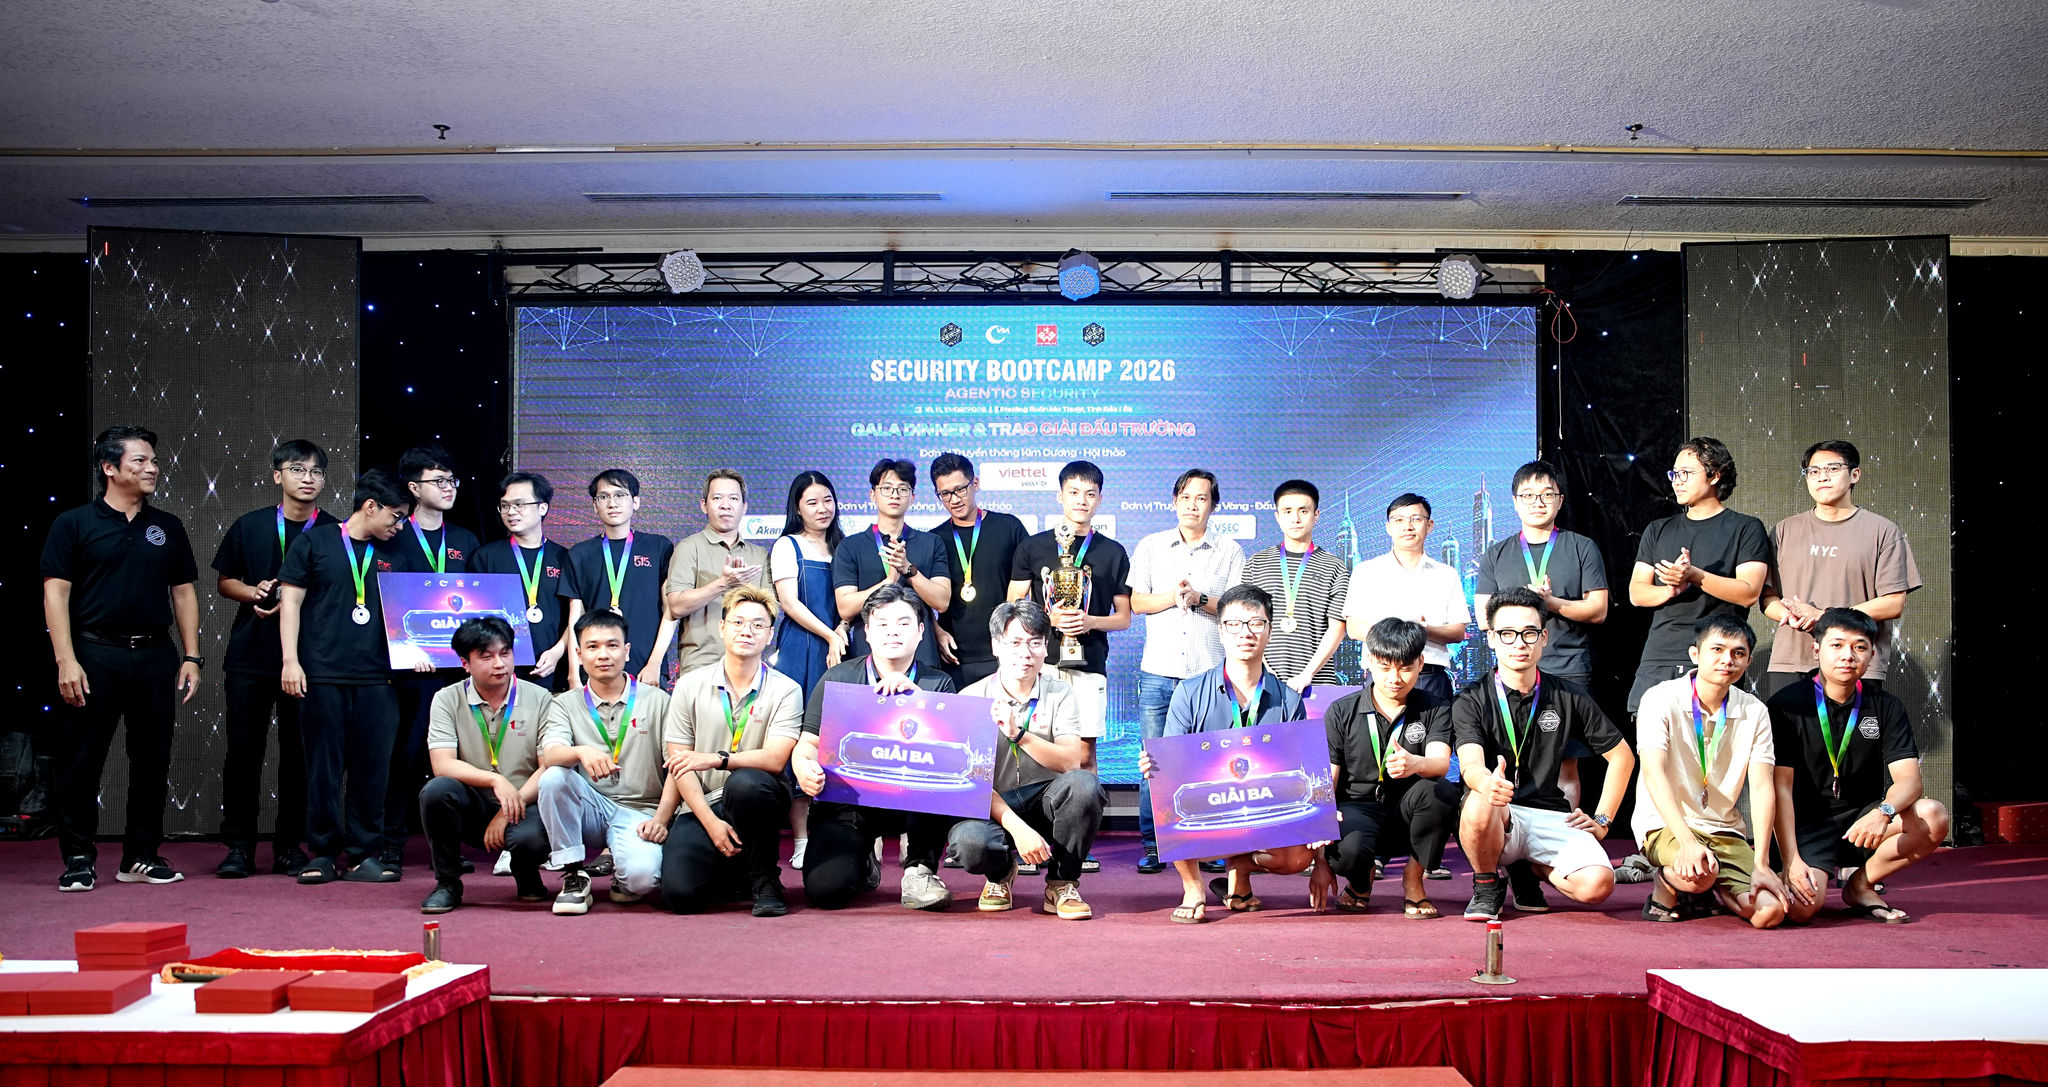
Ông Vũ Thế Bình trao các giải Nhất, Nhi, Ba cho các đội thi. (Ảnh: PV).
Hướng tới phòng thủ chủ động trong kỷ nguyên AI
Security Bootcamp được tổ chức lần đầu vào năm 2012 và từ năm 2016, VIA chính thức đồng hành tổ chức chương trình. Sau nhiều năm, sự kiện tiếp tục duy trì định hướng phi thương mại, lấy cộng đồng và trao đổi chuyên môn làm trọng tâm.
Security Bootcamp 2026 quy tụ đại diện các cơ quan, DN, viện nghiên cứu, trường đại học cùng đông đảo chuyên gia trong lĩnh vực ATTT. Trong 3 ngày, chương trình tổ chức các phiên phát biểu chính, hội thảo chuyên đề, thảo luận về AI và an ninh mạng, kết nối DN và Đấu trường ATTT Security Bootcamp Arena.
Hội thảo là một trong những hoạt động trọng tâm với 27 tham luận chuyên sâu, tập trung vào các chủ đề như AI Security, Autonomous SOC, bảo mật Cloud, phân tích mã độc, săn tìm lỗ hổng zero-day, AI Agent trong Code Review, phát hiện gian lận và các phương thức phòng thủ trước những hình thức tấn công mới.
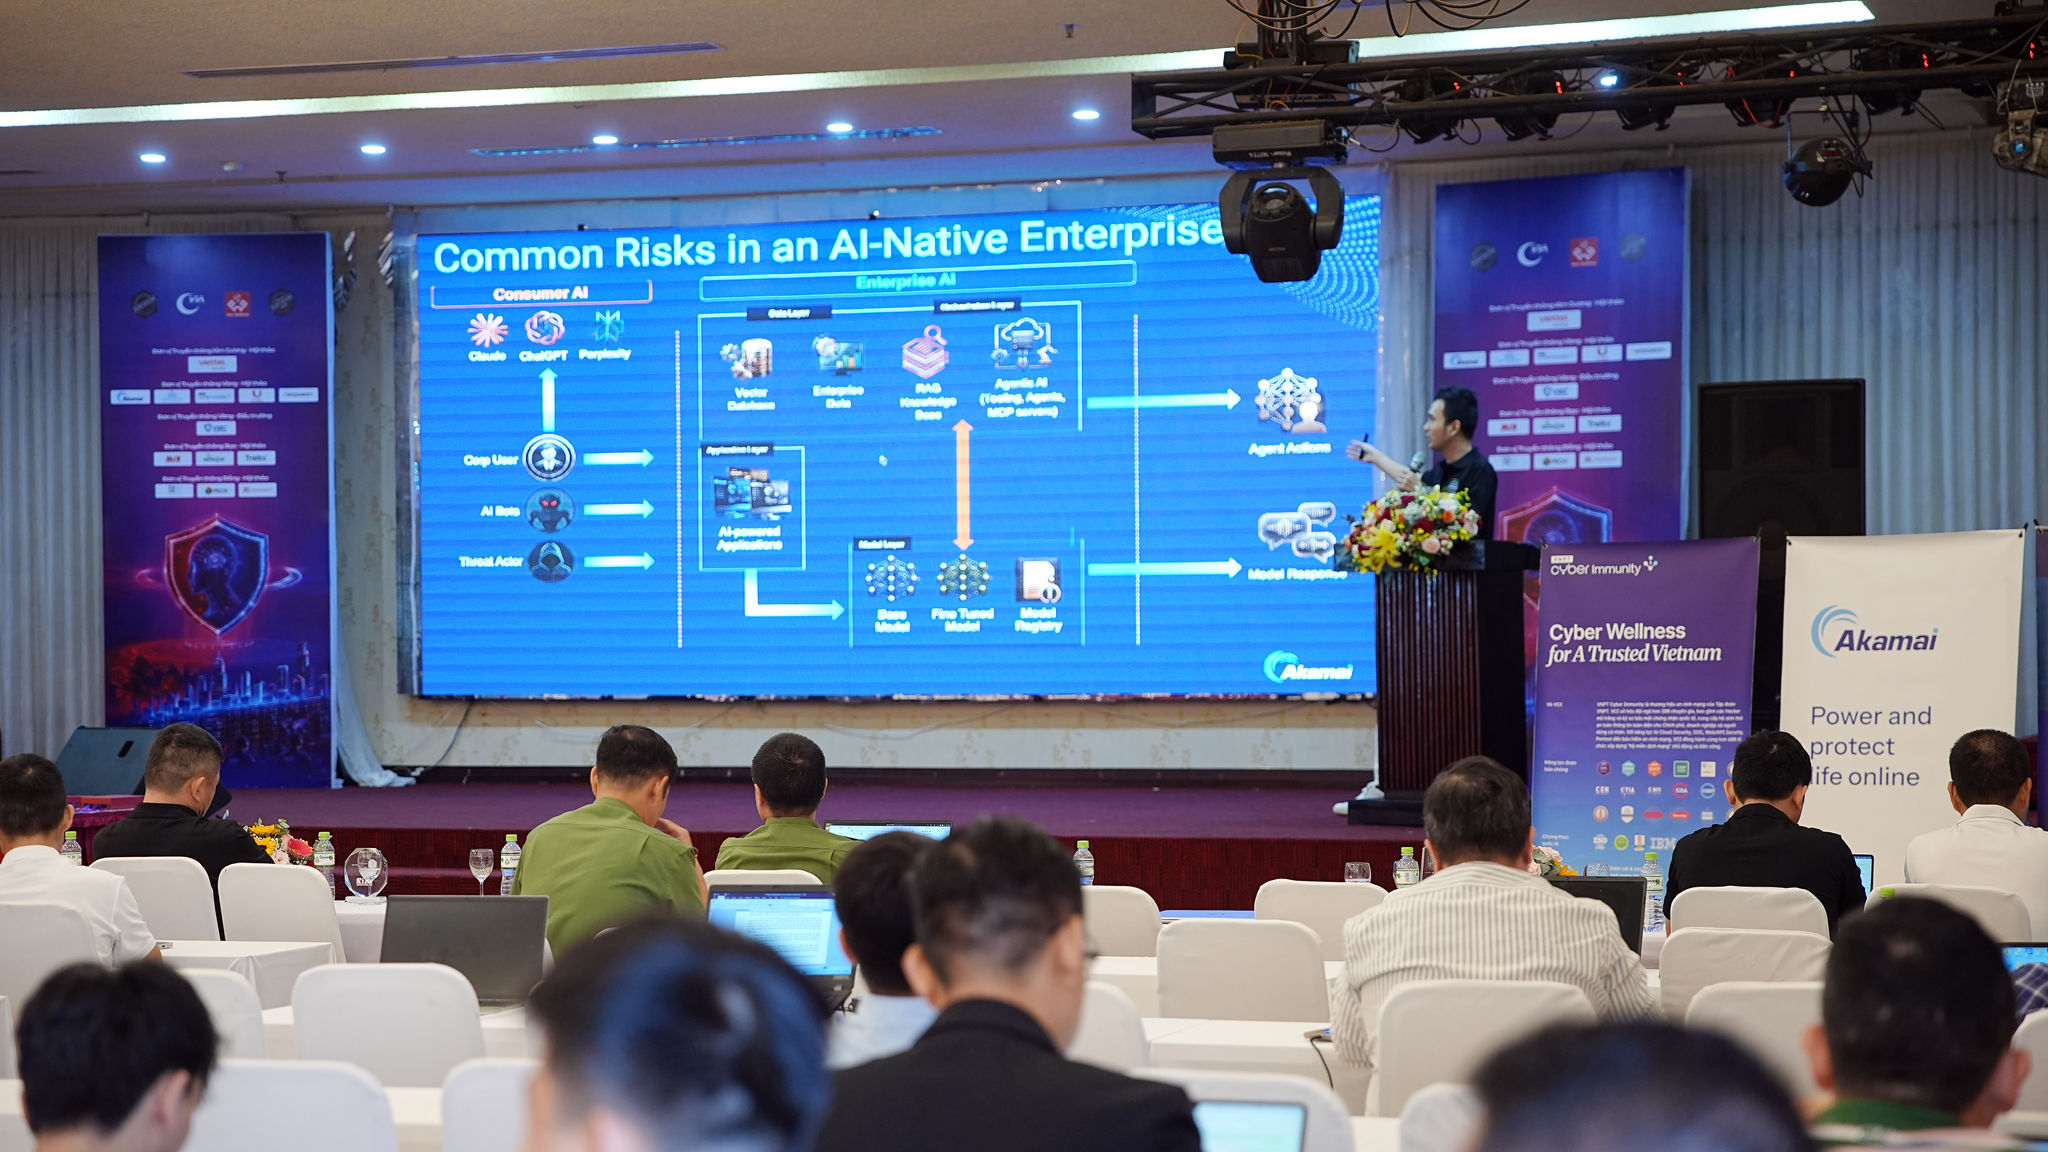
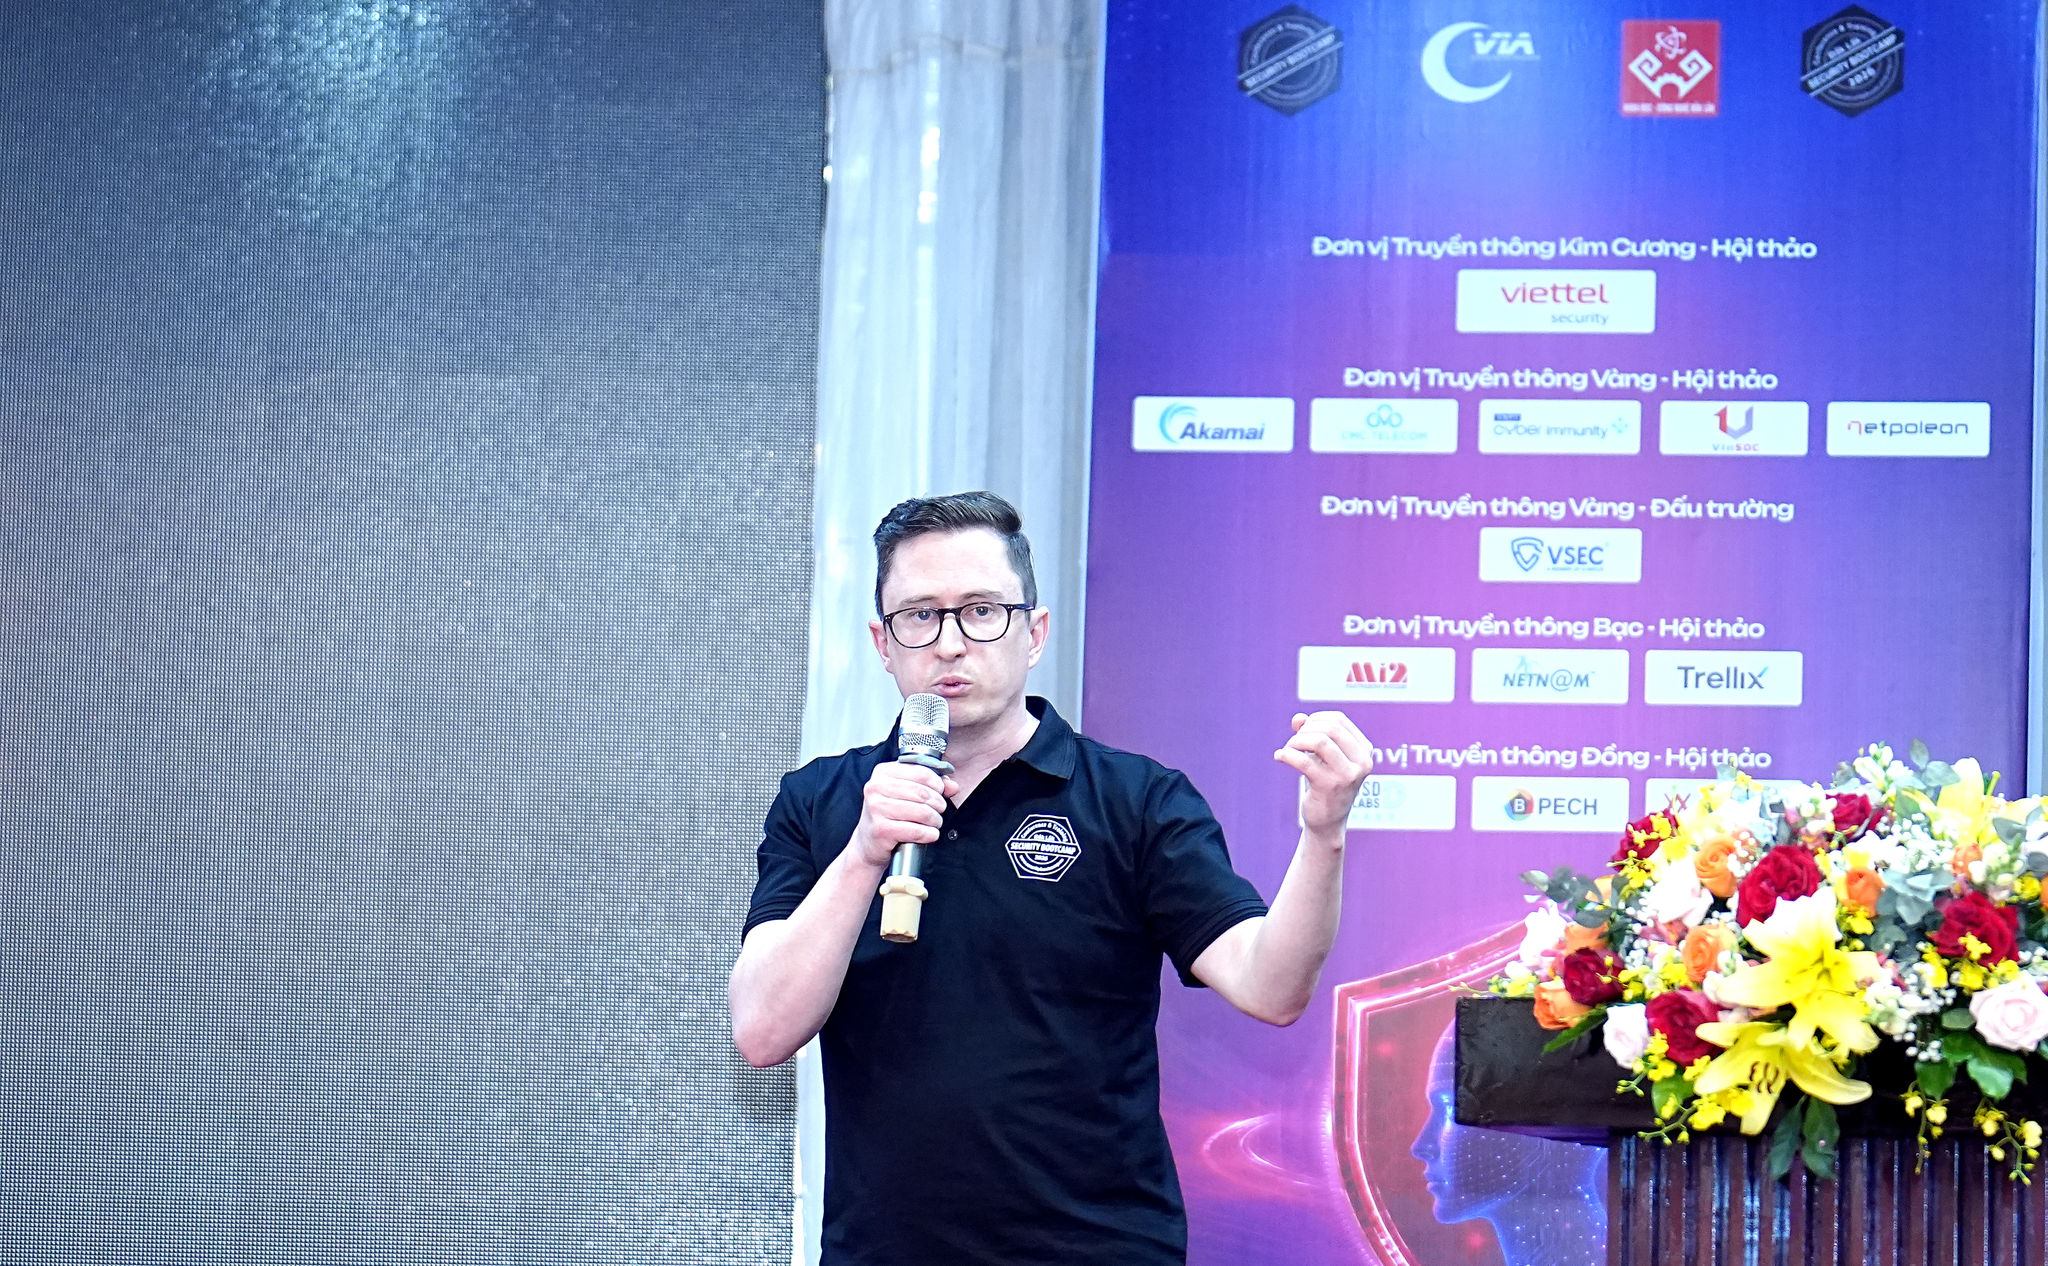
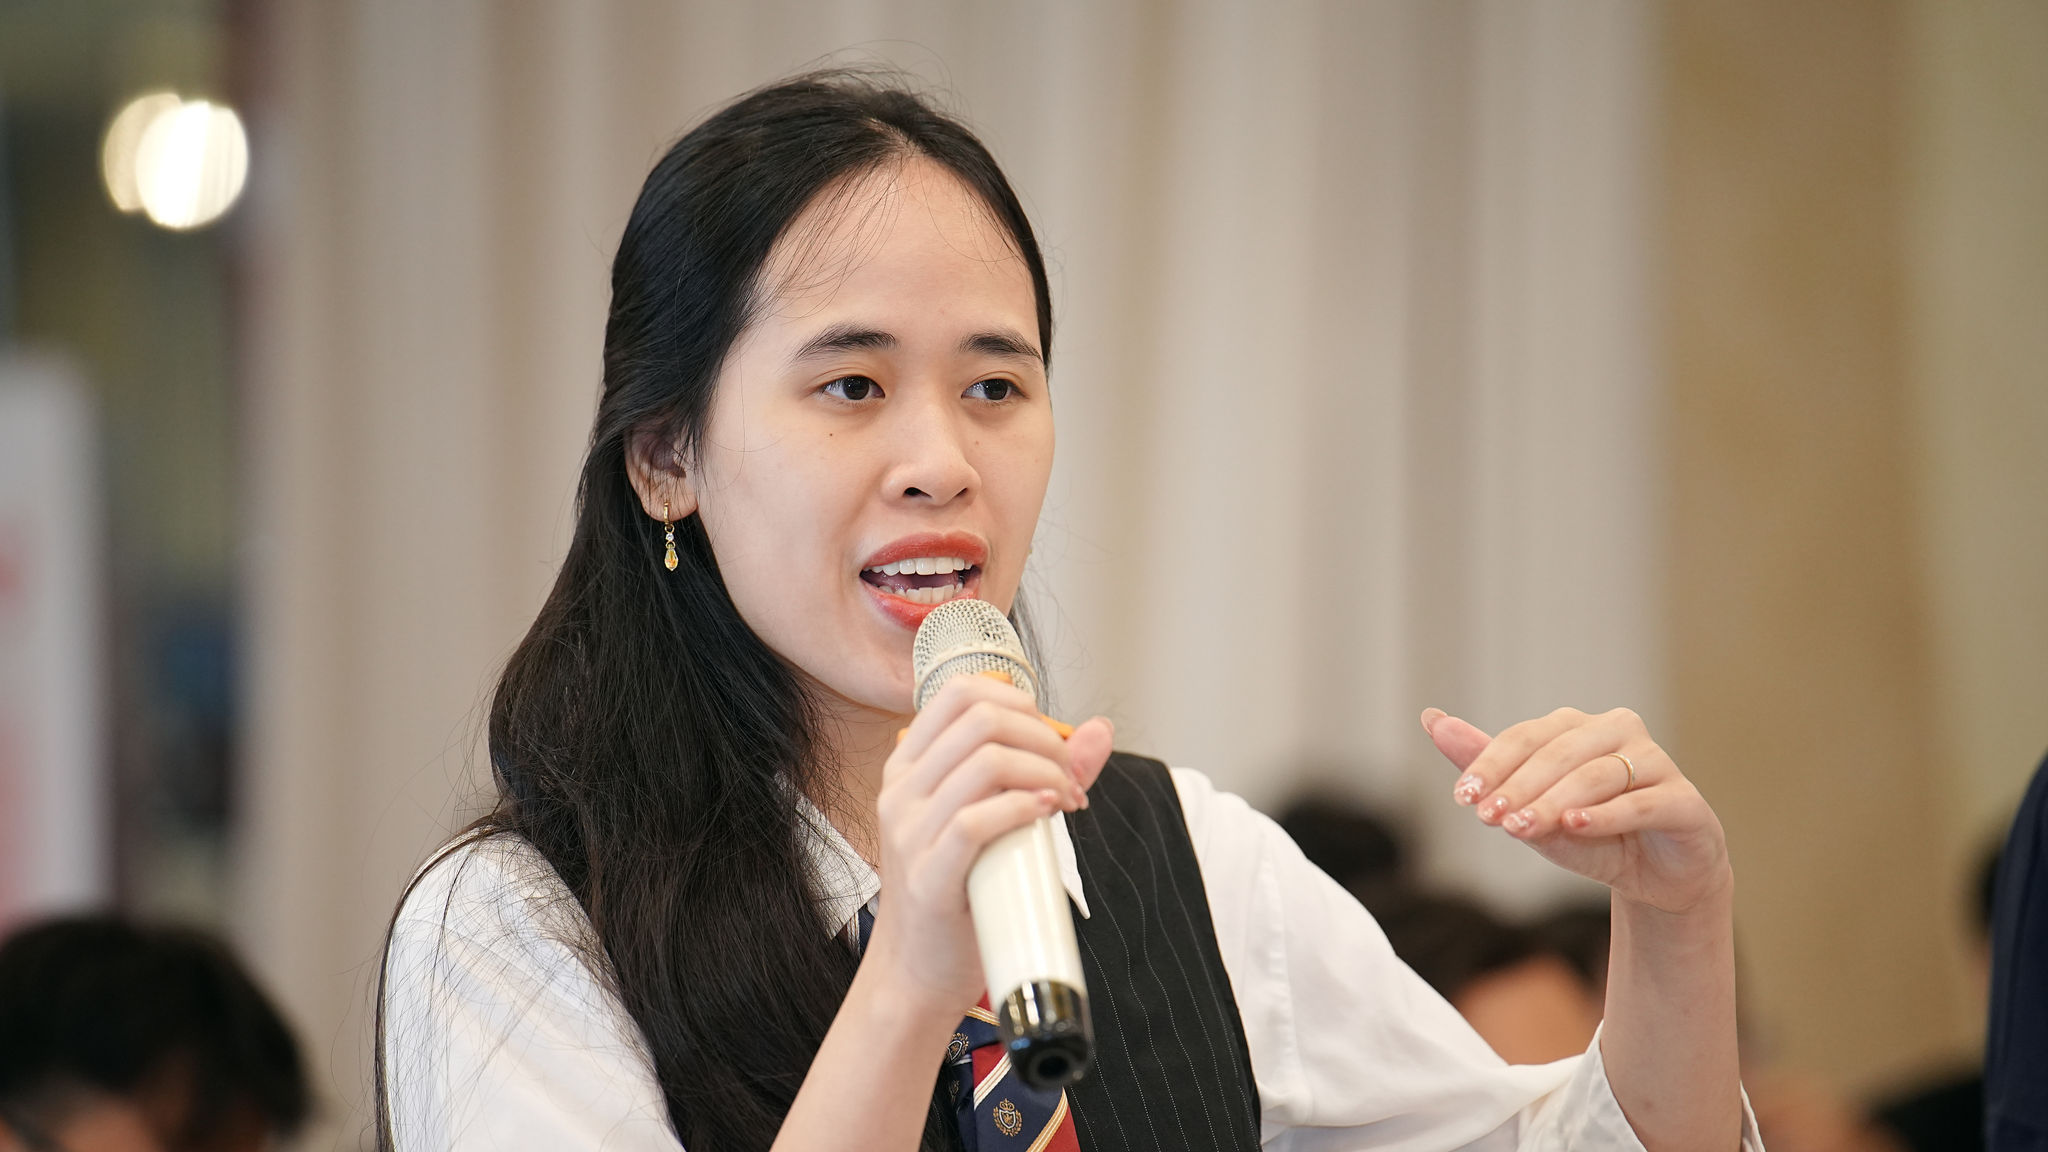
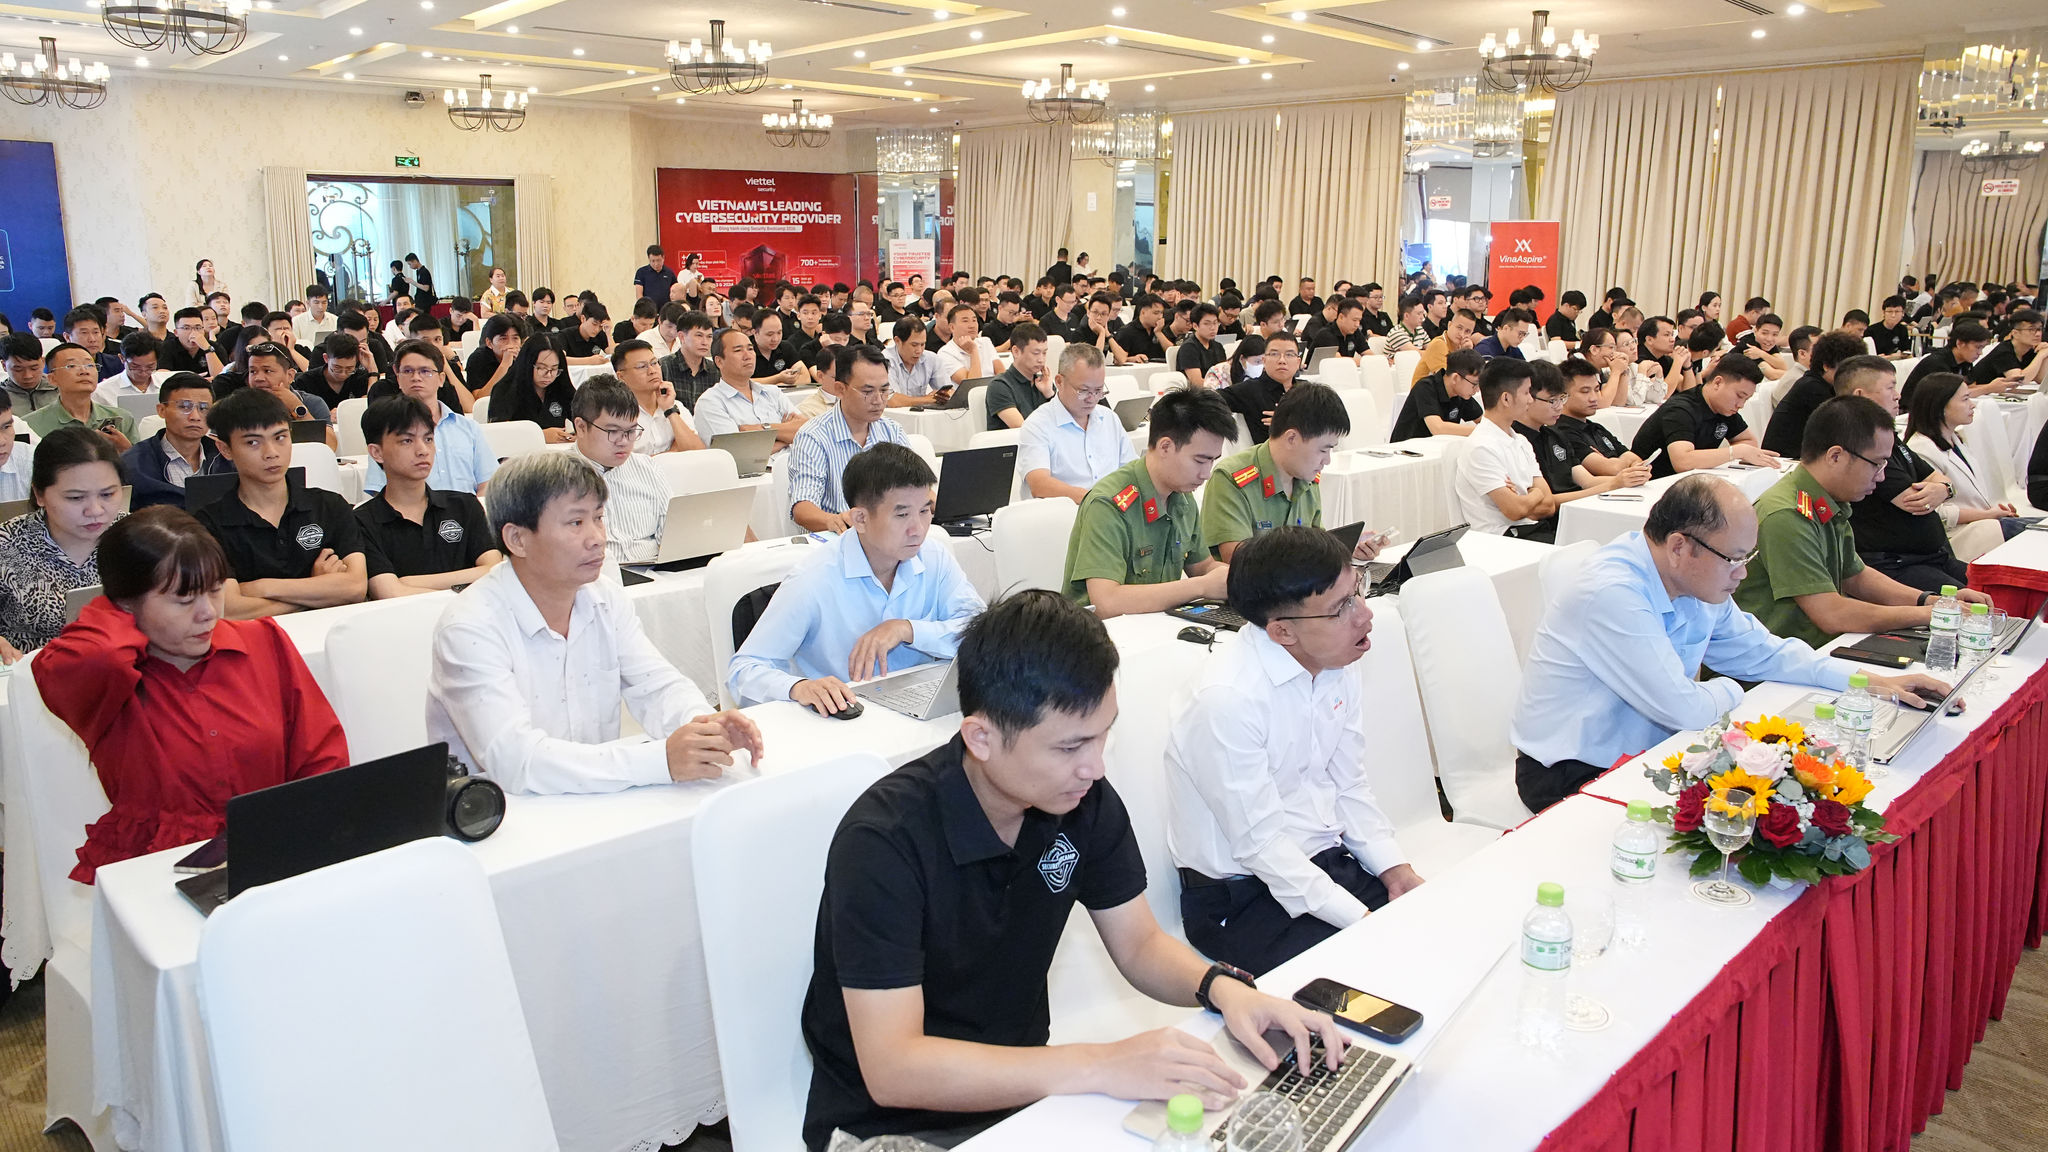
Security Bootcamp 2026 diễn ra với nhiều chia sẻ, trao đổi của các đại biểu tham dự.
Theo ông Vũ Thế Bình, Security Bootcamp ra đời năm 2012 với mong muốn tạo ra một nơi những người làm ATTT có thể gặp gỡ, chia sẻ kiến thức và cùng giải quyết những vấn đề thực tế của nghề. Sau hơn một thập kỷ, tinh thần đó vẫn tiếp tục được duy trì.
Bước sang lần tổ chức thứ 12, Security Bootcamp tiếp tục đổi mới theo hướng chuyên nghiệp và thực chất hơn, nhưng vẫn giữ “chất” riêng là cởi mở, thẳng thắn, sẻ chia và đặt cộng đồng ở vị trí trung tâm./.
Link bài đăng: https://vjst.vn/security-bootcamp-2026-phong-thu-mang-truoc-toc-do-cua-ai-103049.html
- Ra mắt Hệ thống Thông tin quốc gia về khoa học, công nghệ và đổi mới sáng tạo (14/09/2026)
- Bách Khoa Innovation 2026: Bứt phá với những ý tưởng công nghệ mới (14/09/2026)
- AWS cam kết hơn 500 triệu USD đào tạo điện toán đám mây và AI cho sinh viên (08/09/2026)
- Việt Nam - Nhật Bản mở rộng hợp tác về phát triển công nghệ, ĐMST (08/09/2026)
- RND to Startup: Tạo bệ phóng cho các dự án khởi nghiệp sáng tạo (07/09/2026)
- 50 câu chuyện truyền cảm hứng về ứng dụng AI tại Việt Nam (04/09/2026)
- Vinh danh 16 sản phẩm Giải thưởng sáng tạo nội dung số 2026 (28/08/2026)
- Công nghệ mới thúc đẩy kết nối doanh nghiệp Việt - Hàn (28/08/2026)
- ENJOY AI Asian Open 2026: Gần 450 thí sinh quốc tế tranh tài tại Việt Nam (27/08/2026)
- Để cộng đồng trở thành chủ thể sáng tạo trong phát triển công nghiệp văn hóa (25/08/2026)